
Phrase de récupération crypto : les arnaques qui visent vos 12 mots
Sur internet, le vol d'un mot de passe se répare : on le change, on prévient le service, on conteste. Le vol des 12 ou 24 mots d'un portefeuille de cryptomonnaies ne se répare pas. Les fonds partent en quelques secondes vers une adresse que personne ne peut bloquer, et aucun service client n'existe pour les récupérer. C'est pour cela que cette liste de mots est devenue la cible préférée des escrocs, et que savoir vérifier un site crypto avant de lui faire confiance est devenu une compétence de base.
De quoi parle-t-on exactement
Quand vous installez un portefeuille que vous contrôlez vous-même, l'application vous affiche une suite de 12 ou 24 mots anglais tirés au hasard dans une liste normalisée de 2048 mots, et vous demande de la noter. Cette suite, appelée phrase de récupération, phrase mnémonique ou seed, n'est pas un mot de passe qui protège un compte : c'est le compte lui-même. Toutes les clés privées et toutes les adresses du portefeuille en sont calculées. Celui qui la détient détient l'argent, où qu'il soit dans le monde, et personne ne peut la réinitialiser, pas même l'éditeur de l'application.
Le code PIN ou le mot de passe que vous tapez pour ouvrir l'application, lui, ne protège que l'appareil. Il se change à volonté et se contourne en restaurant le portefeuille avec les mots. Retenez cette hiérarchie, car toutes les arnaques jouent sur la confusion entre les deux.
Les six scénarios qui reviennent chaque semaine
Le faux support technique
Vous signalez un problème sur un réseau social ou un forum. Dans l'heure, un compte au nom et au logo de votre portefeuille vous écrit en privé, se montre serviable, puis vous envoie un formulaire de « synchronisation » ou de « validation » où il faut saisir vos mots. Aucun support, nulle part, n'a jamais besoin de votre phrase pour vous aider. La seule bonne réponse est de couper court.
Le site de connexion ou de déblocage
Un site imite l'interface d'un portefeuille ou d'une plateforme connue et propose de « connecter », « réparer », « migrer » ou « débloquer » votre portefeuille. Le nom de domaine ressemble à l'original à une lettre près, ou utilise une extension inhabituelle. C'est ici que la vérification du Whois rend service : un domaine déposé il y a trois semaines pour un service qui prétend exister depuis des années a déjà menti une fois.
La fausse application
Des copies de portefeuilles connus apparaissent régulièrement sur les boutiques d'applications et dans les résultats de recherche sponsorisés. Elles fonctionnent normalement jusqu'au moment où vous y importez une phrase existante, qui part aussitôt chez l'escroc. Installez toujours depuis le lien publié sur le site officiel de l'éditeur, jamais depuis une publicité.
La distribution gratuite
Un message annonce un cadeau de jetons, un remboursement ou une récompense, à condition de « vérifier » votre portefeuille sur un site. Le site demande la phrase, ou vous fait signer une transaction qui autorise le vidage de vos comptes. Personne ne distribue de l'argent à des inconnus en échange de leurs clés.
La phrase déjà écrite
Variante plus subtile : l'escroc vous donne lui-même une phrase de récupération, par exemple dans un commentaire où il demande naïvement de l'aide pour retirer ses fonds. Le portefeuille contient bien des jetons, mais pas de quoi payer les frais de transaction. La victime envoie quelques euros pour les frais, et un automate les capte instantanément.
Le vol sur l'appareil
Des logiciels malveillants spécialisés parcourent les photos, les captures d'écran, les notes et les fichiers texte à la recherche de douze ou vingt-quatre mots anglais alignés. D'autres remplacent discrètement une adresse copiée dans le presse-papiers par celle du voleur. La parade est simple : la phrase n'existe que sur papier ou sur métal, jamais sous forme numérique, et une adresse se relit avant chaque envoi.
Vérifier un site crypto en trois minutes
| Vérification | Ce qu'il faut voir | Signal d'alerte |
|---|---|---|
| Date de dépôt du domaine (Whois) | Plusieurs années pour un service qui se dit établi | Domaine créé il y a quelques semaines |
| Orthographe exacte du domaine | Celle du site officiel, lettre par lettre | Lettre doublée, tiret ajouté, extension exotique |
| Ce que le site vous demande | Rien de plus qu'une adresse publique | Phrase de récupération, clé privée, fichier de sauvegarde |
| Origine du lien | Site officiel, documentation de l'éditeur | Message privé, publicité, commentaire, QR code |
| Pression exercée | Aucune | Compte à rebours, menace de blocage, offre limitée |
La première ligne se vérifie directement depuis la page d'accueil de Jeverifie. Un site crypto sérieux a un domaine ancien, un bureau d'enregistrement connu et des serveurs stables ; un site monté pour une campagne d'hameçonnage a tout l'inverse, et ne vit en général que quelques jours.
Si vous avez déjà saisi votre phrase quelque part
Considérez le portefeuille comme perdu, même si rien n'a encore bougé. Créez immédiatement un nouveau portefeuille, avec une nouvelle phrase générée sur un appareil sain, et transférez-y tout ce qui reste, en commençant par les montants les plus importants. Changez les mots de passe des plateformes d'échange liées et activez la double authentification. Si vous avez envoyé des fonds à un escroc, déposez plainte et conservez toutes les traces : adresses, captures d'écran, échanges. La page que faire en cas d'arnaque détaille les démarches, et le dispositif national cybermalveillance.gouv.fr oriente vers les bons interlocuteurs.
Comprendre le mécanisme pour mieux s'en méfier
Savoir comment une phrase de 12 mots est fabriquée aide à repérer ce qui cloche. Les mots viennent d'une liste publique de 2048 entrées, chaque mot code 11 bits, et le dernier contient une somme de contrôle qui empêche de choisir ses mots soi-même ou de se tromper sans que l'application le remarque. Un portefeuille sérieux refuse donc une phrase mal recopiée. Le site Motdepasse.pro, de la même famille d'outils que Jeverifie, a publié une page qui explique tout cela et permet de tirer une phrase de 12 à 24 mots, ou d'en vérifier une, entièrement dans le navigateur.
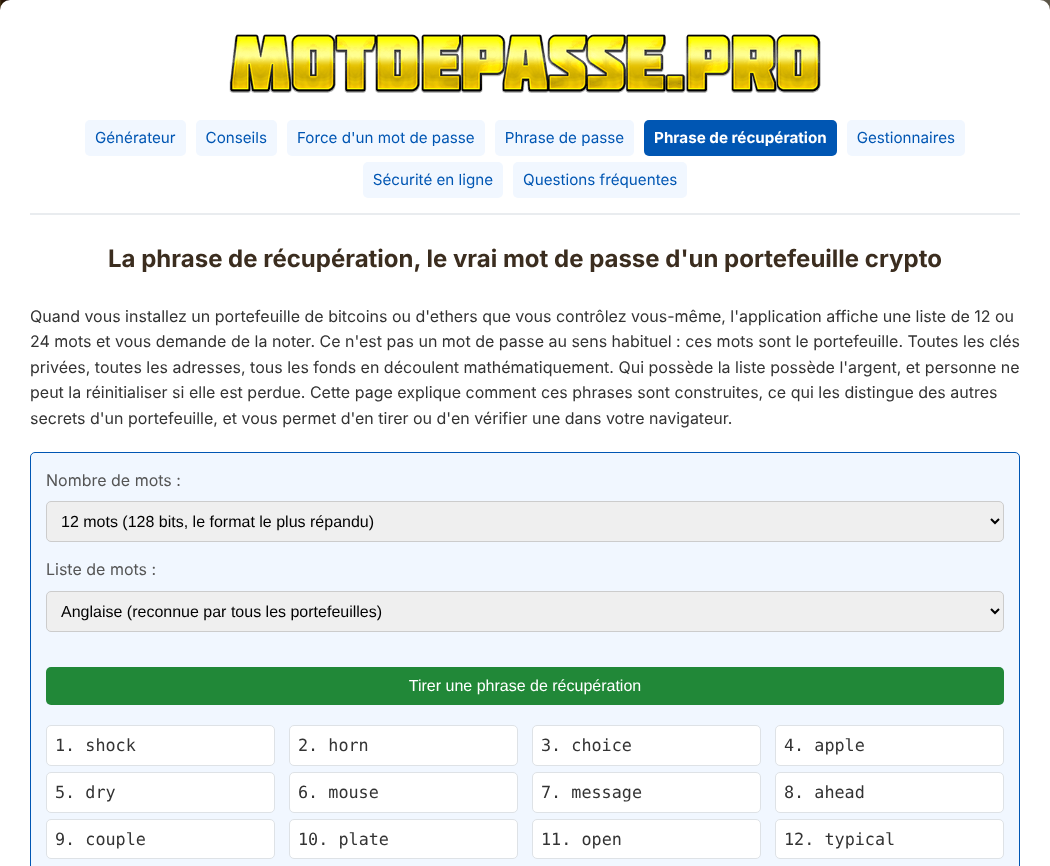
Une précision que la page de Motdepasse.pro répète d'ailleurs elle-même : un générateur en ligne sert à comprendre, à tester ou à protéger un portefeuille d'appoint. Pour une épargne, la phrase doit naître sur un portefeuille matériel, hors ligne, et ne jamais être tapée sur un site, pas plus celui-là qu'un autre.